Adiós a las contraseñas infinitas con SSO
Menos contraseñas, menos riesgos. El SSO reconoce sesiones activas, evita autenticaciones repetitivas y simplifica el acceso sin sacrificar seguridad.
Luego del onboarding, la Autenticación Multifactor sigue actuando en cada etapa del proceso para reducir al máximo el riesgo de fraude. Tiene capacidades de CIAM e IAM inteligentes y adaptativas. La clave está en el uso de factores con política configurable por aplicación y por rol, y funciona para tus clientes y tu personal interno.
Organizaciones que confían en nosotros para su gestión de identidad y acceso






Menos contraseñas, menos riesgos. El SSO reconoce sesiones activas, evita autenticaciones repetitivas y simplifica el acceso sin sacrificar seguridad.
Una plataforma que permanece alerta todo el tiempo: verifica al usuario en cada intento de acceso, aplicando los estándares más exigentes. Siempre con una certeza: solo la persona correcta entra.
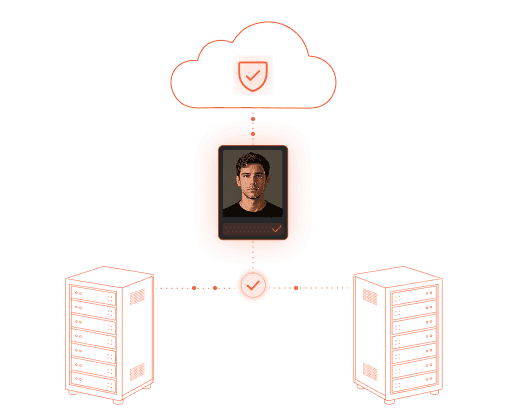
Elige la opción que se adapte a tu negocio: agilidad de la nube (SaaS) o control total de tus propios servidores (on-premise). La plataforma se adapta a tu estrategia, no al revés.
Módulos Server, SDK y App: empieza donde necesites y escala funcionalidades IAM/CIAM a tu ritmo. La plataforma integral.
Zero Trust, control de acceso por rol y trazabilidad para cada autenticación en el registro de auditoría, para gobernanza y cumplimiento.
el método clásico, con hash y sal para proteger las credenciales.
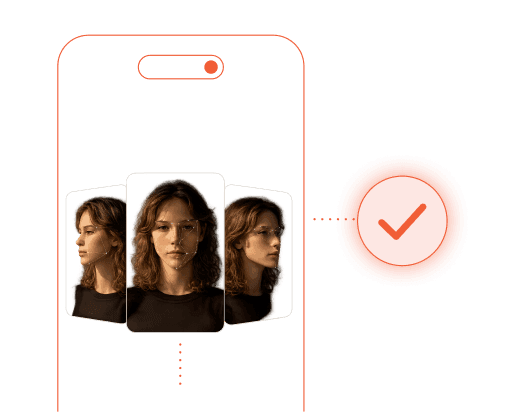
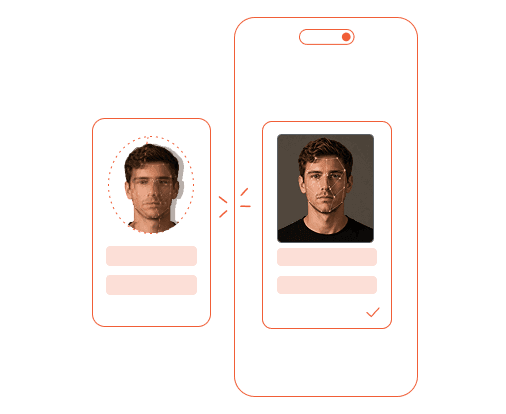
Verificación facial con prueba de vida: confirma que hay una persona real, no una foto o video.
Un enlace de un solo uso al correo del usuario. Sin contraseña que recordar y sin app que instalar. El enlace vence y no se reutiliza.
contraseña de un solo uso basada en tiempo, compatible con Google Authenticator, Microsoft Authenticator y otras apps.
código de un solo uso enviado por mensaje de texto, ideal para accesos rápidos.
define quién accede a qué, con roles sincronizados desde Active Directory en tiempo real.
evalúa ubicación, hora, IP y día para permitir, restringir o pedir un segundo factor.
gestiona usuarios desde el alta hasta la baja, con trazabilidad total y actualización automática de permisos.
Acceso con MFA y roles sincronizados desde Active Directory en tiempo real. El sistema evalúa contexto (ubicación, hora, IP y día) para permitir, exigir segundo factor o denegar, con reglas configurables y excepciones por rol.
2FA por operación, biometría, factores flexibles y una plataforma unificada: cumplen normativas y previenen fraudes.
Trazabilidad, Active Directory y autenticación flexible (passwordless, Magic Link o 2FA) para acceso seguro a servicios públicos según riesgo.
Autenticación sin contraseña y biometría en el checkout: menos fricción en la compra, cuentas protegidas y menos contracargos por fraude.
Cuentas seguras, sin duplicados, con integración a VPN, Office 365 y en la nube, autenticación flexible y escalabilidad rápida.
Elegimos y desplegamos contigo los métodos de MFA correctos para cada operación, tanto para tus clientes como para tu equipo.